Sie verwenden einen veralteten Browser. Um im Internet auch weiterhin sicher unterwegs zu sein, empfehlen wir ein Update.

Nutzen Sie z.B. eine aktuelle Version von Edge, Chrome oder Firefox

07. September 2026

Post-Quanten-Kryptografie: Wann damit anfangen?

DP+
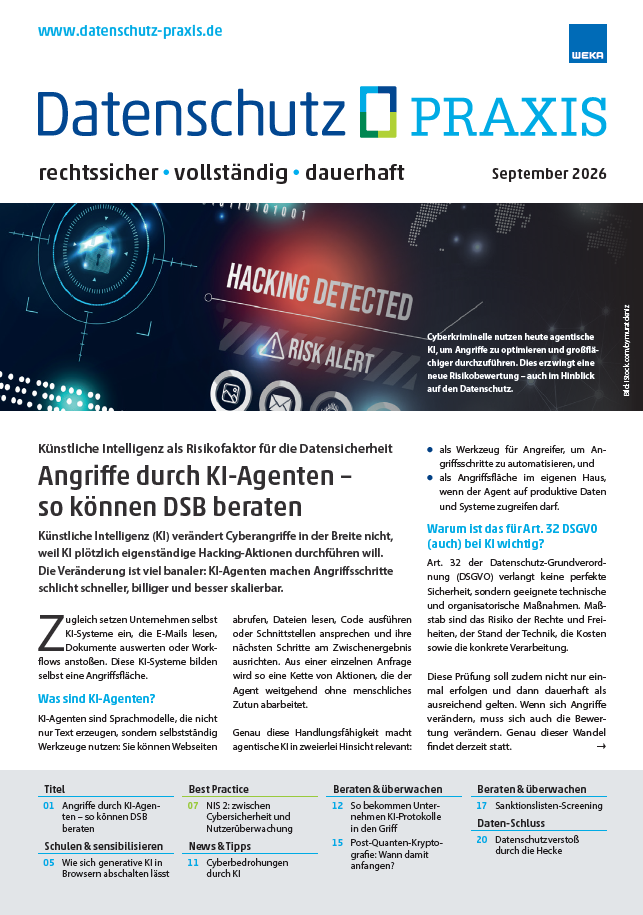
Die Angriffsvariante „Jetzt speichern, später entschlüsseln“ gilt in Fachkreisen als große Bedrohung für die Datensicherheit. Der Angreifer speichert hierbei verschlüsselte Daten, um sie zu entschlüsseln, sobald ein ausreichend leistungsstarker Quantencomputer verfügbar ist.
Bild: Rainer Gerling (KI-generiert)
0,00 (0)
IT-Hintergrundwissen für Datenschutzbeauftragte
Post-Quanten-Kryptografie nutzt Algorithmen, die Angriffen durch ­leistungsfähige Quantencomputer widerstehen. Diese Algorithmen ­werden auf konventionellen Computern ausgeführt, erfordern also keinen Einsatz eines Quantencomputers. Unternehmen können und sollten sie bereits jetzt verwenden.

Wir befinden uns in einer Zeit, in der die kryptografischen Algorithmen sich in eine dritte Ära entwickeln. Die erste Ära waren die klassischen Algorithmen bis Anfang des 20. Jahrhunderts. Dann folgten die modernen Algorithmen. Der erste war der 1975 veröffentlichte DES-Algorithmus (Data Encryption Standard).

Der wesentliche Unterschied zwischen klassischen und modernen Algorithmen ist der Lawineneffekt: Kleine Änderungen am Schlüssel oder Klartext führen zu großen Änderungen am Geheimtext.
Wichtig
Perspektivisch droht inzwischen ein kryptografisch relevanter Quantencomputer (Cryptographically Relevant Quantum Computer, CRQC). Ein CRQC ist ein Quantencomputer, der leistungsfähig genug ist, um heute weit verbreitete Verschlüsselungsverfahren praktisch zu brechen. Deshalb ist die Post-Quanten-Kryptografie (PQK, im Englischen PQC) entstanden.

Ab wann PQK nötig ist

Ab wann sollen wir zwingend PQK für die Verschlüsselung nutzen? Das hängt von der Verfügbarkeit eines CRQC ab.

Wann dies der Fall sein wird, lässt sich nur schätzen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) ging 2024 davon aus, „dass selbst ohne Disruptionen ein kryptoanalytisch relevanter Quantencomputer in höchstens 16 Jahre[n] realisierbar ist“, also im Jahr 2040 (siehe urlr.me/DH6PCh).

Das Global Risk Institute erwartet, dass ein RSA-Schlüssel (eine verbreitete Schlüsselart) mit 2.048 Bit mit ca. 50 % Wahrscheinlichkeit 2040 …

Prof. Dr. Rainer W. Gerling
+

Weiterlesen mit Abo

Basic 299 € pro Jahr

1 Online-Zugang
12 PDF-Ausgaben pro Jahr inklusive
Zugriff auf alle Ausgaben und DP+ Arbeitshilfen

Perfekt für alle internen oder externen Datenschutzbeauftragten und Datenschutzkoordinatoren, die im Homeoffice oder mobil arbeiten.

Pro 333,95 € pro Jahr
TOP SELLER

1 Online-Zugang
12 Hefte + 12 PDF-Ausgaben pro Jahr inkl. Versand
Zugriff auf alle Ausgaben und DP+ Arbeitshilfen

Perfekt für alle internen oder externen Datenschutzbeauftragten und Datenschutzkoordinatoren, die im Homeoffice oder mobil arbeiten.

Verfasst von
Rainer Gerling
Prof. Dr. Rainer W. Gerling
Prof. Dr. Rainer W. Gerling ist IT-Sicherheitsbeauftragter der Max-Planck-Gesellschaft und stellv. Vorsitzender des Vorstands der GDD e.V.
Vielen Dank! Ihr Kommentar muss noch redaktionell geprüft werden, bevor wir ihn veröffentlichen können.