KI-Regulierung und Haftung, internationale Datentransfers, Cybersecurity, KI-Agenten, Neurodaten und die aktuellen Umbrüche im EU-Datenrecht. Wie kann man als DSB diese umfangreiche Datenschutz-Agenda im eigenen Unternehmen oder der eigenen Behörde bewältigen? Was bietet dazu ein Datenschutzkongress wie die IDACON 2026? Wir haben Dr. Eugen Ehmann, ausgewiesener Datenschutz-Experte und Kongressleiter der IDACON, dazu befragt.
Zur Sicherheit der Verarbeitung personenbezogener Daten nach DSGVO gehört die Fähigkeit, die Verfügbarkeit der personenbezogenen Daten und den Zugang zu ihnen bei einem physischen oder technischen Zwischenfall rasch wiederherzustellen. Das erfordert mehr als regelmäßige Backups.
Je nach Geschäftsmodell und Größe können Unternehmen des Öfteren mit Anfragen der Polizei konfrontiert sein, Daten – darunter personenbezogene – herauszugeben. Hier gilt es, Ruhe zu bewahren und das Verlangen zunächst sorgfältig zu prüfen.
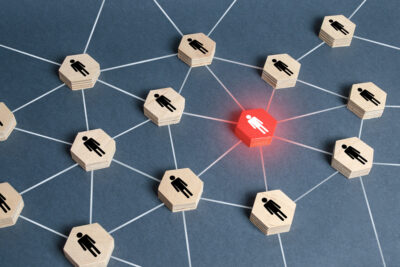
Cyberangriffe verlaufen selten geradlinig. Haben Angreifer ein System kompromittiert, versuchen sie, weitere zu übernehmen. Netzwerksegmentierung begrenzt diese Bewegungsfreiheit. Sie zählt zu den wirksamsten technischen Schutzmaßnahmen gegen Ransomware und Datendiebstahl.
Zwei Freundinnen arbeiten in Praxis eines „Schönheitsarztes“. Über WhatsApp tauschen sie alles aus, was privat oder beruflich interessant ist. Während eines gemeinsamen Mallorca-Urlaubs zerstreiten sie sich. Ein paar Klicks und schon hat eine von ihnen ein paar sehr negative Nachrichten ihrer Ex-Freundin an die Office-Managerin weitergeleitet. Die Ex-Freundin wird entlassen. Jetzt will sie Schmerzensgeld wegen Verletzung der DSGVO.
Die Bundesnetzagentur (BNetzA) sollte einst den diskriminierungsfreien Netzzugang zu fairen Bedingungen gewährleisten. Sie sollte die Privatisierung von Telekommunikation und Post regelnd begleiten. Inzwischen hat sie auch viele Aufgaben mit Bezug zum Datenschutz.
Typische HR-Anwendungsfälle zeigen: Die rechtliche Einordnung künstlicher Intelligenz (KI) im Personalwesen hängt von den Funktionen einer KI-Anwendung ab. Datenschutzbeauftragte (DSB) müssen KI-Anwendungen künftig häufiger gemeinsam mit HR, Compliance, Betriebsräten und dem Arbeitsschutz bewerten.
Netzwerksegmentierung begrenzt Zugriffe und reduziert mögliche Schäden bei Cyberangriffen, diese Fragen sollten sich Datenschutzbeauftragte bei der Umsetzung stellen.
In einem Seminar für Datenschutzbeauftragte ging es um Auftragsverarbeitungsverträge und, anhand von Klauseln aus echten Verträgen, deren Anforderungen. Bei denen haben sich sicher schon einige Datenschutzbeauftragte den Kopf zerbrochen, wie sich das alles realistisch und ohne Gewaltanwendung erfüllen lässt.
Auch wenn E-Mail ein zentraler Kommunikationsweg bleibt, haben Messenger-Dienste eine zunehmende Bedeutung für Unternehmen und damit für den Datenschutz. Kritische Sicherheitsvorfälle zeigen, dass eine Unterweisung dazu unbedingt notwendig ist.