Netzwerke segmentieren, Daten schützen
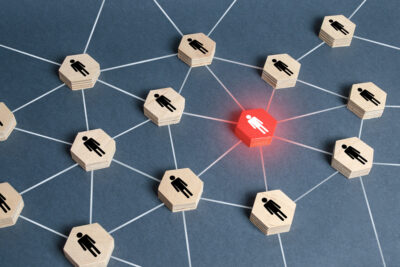
Ein großes gemeinsames Netzwerk für alle Server und Clients ist ein Sicherheitsrisiko. Eine einzelne Schwachstelle reicht, um Angreifern den Zugriff auf den gesamten Datenbestand zu ermöglichen.
Deshalb unterteilen Fachleute große Netzwerke in Teilnetze, getrennt durch Firewalls. Diese Netzwerksegmentierung ist eine technische Grundlage moderner Zero-Trust-Architekturen. Klassische Netzwerke setzen häufig gegenseitiges Vertrauen der Systeme eines Netzwerks voraus; Zero Trust hingegen verlangt, an den Grenzen der Netzwerkzonen jede Kommunikation zu autorisieren.
Netzwerksegmentierung dient nicht nur der Informationssicherheit. Sie unterstützt zugleich den Datenschutz, insbesondere Art. 25 DSGVO (Datenschutz-Grundverordnung), der Datenschutz durch Technikgestaltung fordert, und Art. 32 DSGVO (Sicherheit der Verarbeitung). Besonders schutzbedürftige Datenbestände zu trennen, reduziert das Risiko unbefugter Zugriffe und begrenzt die Auswirkungen erfolgreicher Angriffe.
Segmentierungskonzepte
Es gibt unterschiedliche Konzepte, um Netzwerke zu segmentieren:
- Bei der physischen Segmentierung hat jedes Teilnetz eine eigene Verkabelung, eigene Switches und ist von anderen Teilnetzen durch eine physische Firewall getrennt.
- Bei der logischen Segmentierung definiert die Netzwerkadministration für jedes Teilnetz VLANs (virtuelle lokale Netzwerke), die durch Firewalls getrennt sind. Die Teilnetze nutzen die Hardware ganz oder teilweise gemeinsam.
Wie genau eine Netzwerksegmentierung aussieht, muss das Unternehmen in einem individuellen Konzept erarbeiten.
Daten mit …