Teil 1 zeigte die rechtlichen Grundlagen des Einsatzes künstlicher Intelligenz (KI) in Videokonferenzen. Teil 2 beleuchtet die praktische Umsetzung: Not-Aus, Tabuzonen, Stimmprofile, Löschfristen, Anbieterprüfung und Meeting-Regeln.
DeepL stand in der öffentlichen Wahrnehmung für „Übersetzungen made in Germany“. Dienstleister aus den USA oder anderen Drittstaaten hatte das Unternehmen in seine Aktivitäten nicht eingebunden. Das hat sich seit 20.05.2026 geändert. Wer auf digitale Souveränität Wert legt, kann aus diesem Beispiel viel für vergleichbare Situationen lernen.
KI-Protokolle können Meetings erleichtern, doch rechtlich bleiben Fragen offen. Der Beitrag zeigt, wie Unternehmen solche Tools einsetzen können, ohne den Datenschutz und § 201 StGB zu vernachlässigen.
Die Vorschriften zur Umsetzung der EU-Richtlinie NIS 2 (Network and Information Security 2) verpflichten Einrichtungen, umfangreiche Maßnahmen zur IT-Sicherheit zu ergreifen. Diese gehen zwangsläufig mit einer Verarbeitung personenbezogener Daten von Beschäftigten und Dritten einher. Es stellt sich die Frage, welche Rechtsgrundlage die Datenverarbeitung zum Zweck der Cybersicherheit erlaubt.
Künstliche Intelligenz (KI) verändert Cyberangriffe in der Breite nicht, weil KI plötzlich eigenständige Hacking-Aktionen durchführen will. Die Veränderung ist viel banaler: KI-Agenten machen Angriffsschritte schlicht schneller, billiger und besser skalierbar.
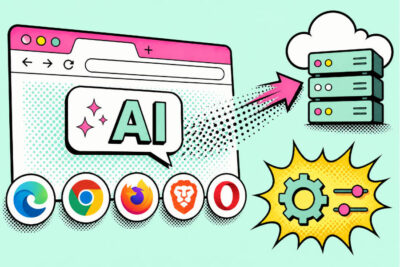
Edge, Chrome, Firefox, Brave und Opera liefern generative KI direkt mit aus. Eingaben und komplette Seiteninhalte gelangen dabei an die Server der Anbieter. Kontrolle zurückzuholen funktioniert am Einzelgerät über die Browsereinstellungen und im Unternehmen über zentrale Richtlinien.
KI-Funktionen in Web-Browsern besser kontrollieren und Richtlinien im Unternehmen vereinbaren. Mit unseren Prüffragen behalten Sie die Kontrolle über ihre Daten.
„Vielleicht sitzt aber ein Pups quer“ ist gewiss keine klassische medizinische Diagnose. Dennoch äußerte sich eine Ärztin in WhatsApp so über einen Kollegen. Ergänzend referierte sie über seine Fettleber und sein Übergewicht. Jetzt muss sie 1000 € Schadensersatz zahlen. Außerdem wurde ihr die Wiederholung dieser Äußerungen untersagt.
Weniger Cookie-Banner, Neues bei Google Street View, Datenschutz im Informatikunterricht und ein KI-Leitfaden für kleine Organisationen: In unserer neuen Podcast-News-Folge ist thematisch einiges los. Außerdem geht es um den richtigen Umgang mit Informationen zu IT-Sicherheitslücken, eine aktuelle Cyberattacke auf Hotel-Datenbanken und weitere Meldungen rund um Datenpannen und Cybercrime.
Unternehmen pflegen dieselben Informationen häufig mehrfach: im Verzeichnis von Verarbeitungstätigkeiten nach Art. 30 DSGVO, im IT-Asset-Inventar und künftig zusätzlich in Übersichten zu eingesetzten KI-Systemen. Für Datenschutzbeauftragte bedeutet das vor allem eines: hoher Abstimmungsaufwand und die Gefahr widersprüchlicher Dokumentationen. Ein gemeinsames Inventar kann Doppelarbeit vermeiden, ohne die unterschiedlichen rechtlichen Anforderungen zu vermischen.